

موقع سودان إكسبريس
موقع يكشف لك ما إذا كان بريدك الإلكتروني ظهر في تسريبات بيانات سابقة
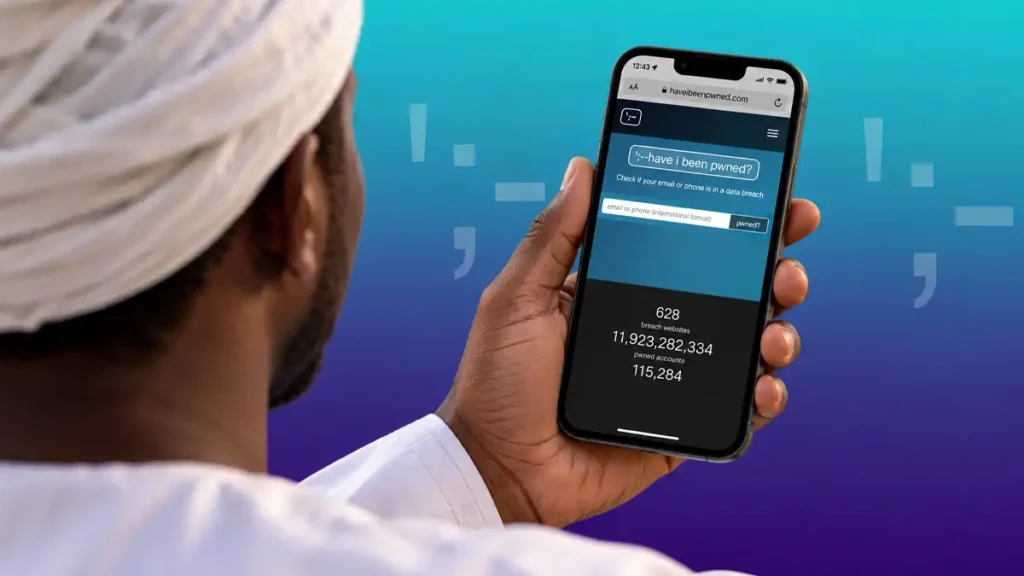
هل سبق أن تساءلت عما إذا كان بريدك الإلكتروني قد ظهر ضمن بيانات مسرّبة من أحد المواقع أو التطبيقات التي استخدمتها؟ يمكنك معرفة ذلك عبر موقع Have I Been Pwned، وهو من أشهر الخدمات المتخصصة في تتبع تسريبات البيانات على الإنترنت.
تعتمد فكرة الموقع، الذي جربه محررو موقع سودان إكسبريس على إدخال عنوان البريد الإلكتروني في خانة البحث، ليعرض للمستخدم ما إذا كان العنوان قد ظهر ضمن قواعد بيانات مرتبطة بتسريبات أو اختراقات معروفة، مع توضيح المواقع أو الخدمات التي ظهرت فيها البيانات وتاريخ حدوث التسريب أو إضافته إلى قاعدة بيانات الموقع.
اضغط هنا لمتابعة قناة واتساب سودان إكسبريس
ويعرض الموقع، عند العثور على البريد الإلكتروني ضمن تسريب، تفاصيل إضافية حول نوع البيانات التي تأثرت، مثل عناوين البريد الإلكتروني، وأسماء المستخدمين، وأرقام الهواتف أو كلمات المرور أو غيرها من البيانات، بحسب طبيعة كل حادثة تسريب.
ولا يعني ظهور البريد الإلكتروني بالضرورة أن الحساب لا يزال معرضاً للاختراق، لكنه يشير إلى أن العنوان كان جزءاً من بيانات ظهرت في تسريب معروف. كما أن عدم العثور على البريد الإلكتروني لا يمثل ضماناً قاطعاً بأنه لم يتعرض لأي تسريب، إذ إن الموقع لا يمتلك جميع التسريبات التي حدثت على الإنترنت.
ويمكن للمستخدم أيضاً تفعيل خدمة الإشعارات المجانية، بحيث يتلقى تنبيهاً عندما يظهر عنوان بريده الإلكتروني في تسريب بيانات جديد، بعد التحقق من امتلاكه لعنوان البريد.
ويقدم Have I Been Pwned كذلك خدمة منفصلة باسم Pwned Passwords، تتيح فحص كلمة المرور لمعرفة ما إذا كانت قد ظهرت سابقاً ضمن تسريبات معروفة. ويوصي الموقع بعدم استخدام كلمة مرور سبق ظهورها في تسريب، خصوصاً إذا كانت مستخدمة في أكثر من حساب.
وبحسب الموقع، لا يتم تخزين كلمة المرور التي يفحصها المستخدم إلى جانب هويته، إذ تعتمد خدمة فحص كلمات المرور على تقنية تجزئة وآلية «k-anonymity» لإجراء الفحص بطريقة تقلل من كشف كلمة المرور الأصلية.
ويمكن للمستخدم تجربة الخدمة مباشرة عبر الموقع الرسمي من هذا الرابط:
نصيحة: إذا أظهر الفحص أن بريدك الإلكتروني ظهر في تسريب يتضمن كلمة مرور، فمن الأفضل تغيير كلمة المرور فوراً، وعدم استخدام كلمة المرور نفسها في حسابات أخرى، مع تفعيل المصادقة الثنائية حيثما كانت متاحة.